Todas las formas de acceder a tu Wi-Fi
Acceso por portal cautivo, desde click-through y OTP hasta vouchers, además de xPSK, Passpoint y 802.1X con diversos métodos EAP.
Nuestros servidores RADIUS funcionan en la nube o en tus instalaciones.
Autentica a los usuarios con las bases de datos de usuarios que ya tienes.
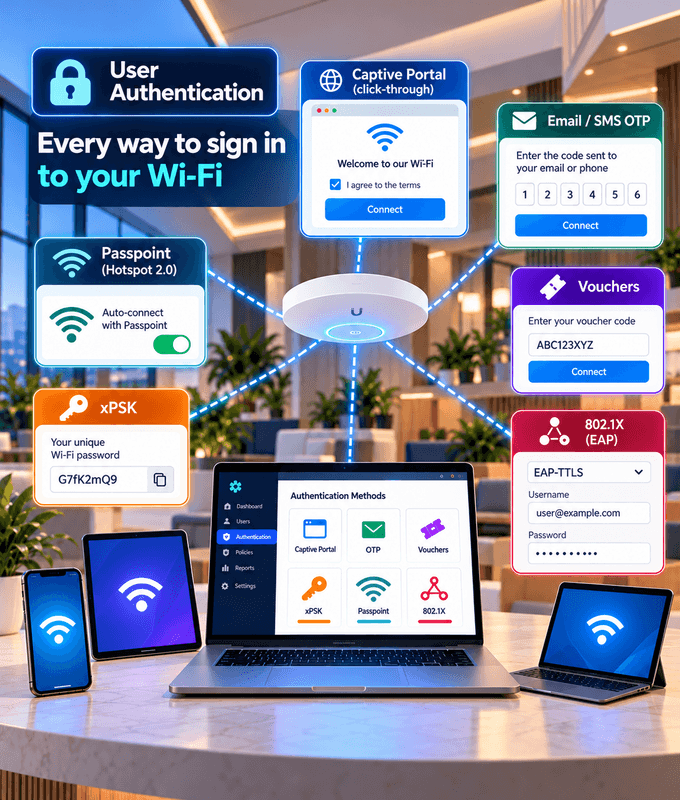
Métodos de autenticación para cada red
Usa un método o combina varios, según quién se conecta y desde qué dispositivo.
Portal Cautivo
Una página de acceso con tu marca para invitados, con click-through, OTP, vouchers, pagos y más.
Passpoint (Hotspot 2.0)
Conexiones sin contraseña, automáticas y seguras mediante un perfil instalado en el dispositivo.
802.1X / WPA-Enterprise
Credenciales individuales o certificados para cada usuario, con el método EAP que se adapta a tus dispositivos.
Opciones de acceso por portal cautivo para cada establecimiento
Click-Through
Los invitados aceptan tus términos y se conectan con un solo clic.
Verificación por Email (OTP)
Los invitados confirman su dirección de email con un código de un solo uso.
Verificación por SMS (OTP)
Los invitados confirman su número de teléfono con un código de un solo uso enviado por SMS.
Vouchers
Entrega códigos de voucher que los invitados ingresan para conectarse.
Pago
Cobra a los invitados por el acceso Wi-Fi antes de que se conecten.
Envío de Formulario
Solicita los datos que necesitas, como nombre, email o número de teléfono, con un formulario personalizado.
Contraseña Compartida
Da a todos tus invitados una misma contraseña Wi-Fi.
Usuario y Contraseña
Cuentas individuales para cada usuario, como miembros, personal o residentes.
802.1X con el método EAP que necesitas
Los métodos EAP más comunes, y otros cuando los necesites. Elige el que mejor se adapte a tus usuarios, dispositivos y requisitos de seguridad.
EAP-TLS
Autenticación basada en certificados tanto en el cliente como en el servidor. La opción más segura, sin contraseñas que robar.
PEAP
Usuario y contraseña enviados dentro de un túnel TLS cifrado. Ampliamente compatible y fácil de implementar.
EAP-TTLS
Usuario y contraseña dentro de un túnel TLS, con métodos de autenticación interna flexibles para distintos directorios.
Otros Métodos EAP
¿Necesitas otra cosa? Podemos trabajar con otros métodos EAP que requieran tus dispositivos o tu red.
RADIUS en la Nube
RADIUS On-Premise
Tus Bases de Datos de Usuarios
Autenticación Multifactor
Basado en RADIUS, conectado a tus usuarios
Nuestros servidores RADIUS funcionan en la nube o en tus instalaciones, lo que mejor se adapte a tu red.
Integración con tus bases de datos de usuarios existentes, como bases de datos SQL, Google Workspace, LDAP, Active Directory, Microsoft Entra ID y otros proveedores de identidad.
Permite que los usuarios accedan al Wi-Fi WPA-Enterprise con sus cuentas de Google Workspace. Mira cómo con FreeRADIUS y Secure LDAP
Agrega autenticación multifactor para proteger mejor el acceso a la red. Ver nuestros servicios RADIUS/AAA
El método adecuado para cada usuario
Cada persona se conecta de forma distinta. Te ayudamos a asignar a cada grupo el método que mejor le funciona.
Invitados y Visitantes
Un portal cautivo para un acceso rápido con tu marca, o Passpoint para visitantes recurrentes y usuarios de apps de fidelización.
Empleados
802.1X con credenciales individuales o certificados, o perfiles Passpoint enviados a través de tu MDM.
Residentes y Dispositivos
xPSK da a cada residente, estudiante o dispositivo su propia contraseña, incluidos los dispositivos que no admiten 802.1X.
Empresas de todo el mundo utilizan nuestros productos y servicios
Preguntas frecuentes
Preguntas comunes sobre la autenticación de usuarios Wi-Fi.
¿Qué métodos de autenticación admiten?
Acceso por portal cautivo, xPSK, Passpoint (Hotspot 2.0) y 802.1X (WPA-Enterprise) con diversos métodos EAP, todos respaldados por nuestros servidores RADIUS en la nube u on-premise.
¿Qué opciones de acceso por portal cautivo hay disponibles?
Click-through, verificación por email y SMS con un código de un solo uso (OTP), vouchers, pago, envío de formulario, contraseña compartida, y usuario y contraseña.
¿Cómo elijo entre portal cautivo, xPSK, Passpoint y 802.1X?
Depende de quién se conecte. El portal cautivo es ideal para invitados, Passpoint para visitantes recurrentes y dispositivos administrados, xPSK para residentes y dispositivos sin soporte 802.1X, y 802.1X para empleados. Te ayudamos a elegir.
¿Puedo usar más de un método en la misma red?
Sí. Muchas redes combinan métodos, por ejemplo un portal cautivo para invitados, 802.1X para el personal y xPSK para dispositivos.
¿Qué métodos EAP admiten?
Admitimos EAP-TLS para la autenticación basada en certificados, además de PEAP y EAP-TTLS para el acceso con usuario y contraseña dentro de un túnel cifrado. También podemos trabajar con otros métodos EAP que requieran tus dispositivos o tu red.
¿Su servidor RADIUS está en la nube u on-premise?
Cualquiera de los dos. RADIUS en la nube es ideal para redes distribuidas en muchas ubicaciones, mientras que RADIUS on-premise mantiene la autenticación y los datos de los usuarios dentro de tu propia red.
¿Puede usar nuestra base de datos de usuarios existente?
Sí. Nos integramos con bases de datos SQL, Google Workspace, LDAP, Active Directory y Microsoft Entra ID, entre otros. Si tu directorio no aparece, contáctanos.
¿Admiten autenticación multifactor?
Sí. Puedes exigir un segundo factor de verificación además de la contraseña para proteger mejor el acceso a la red.