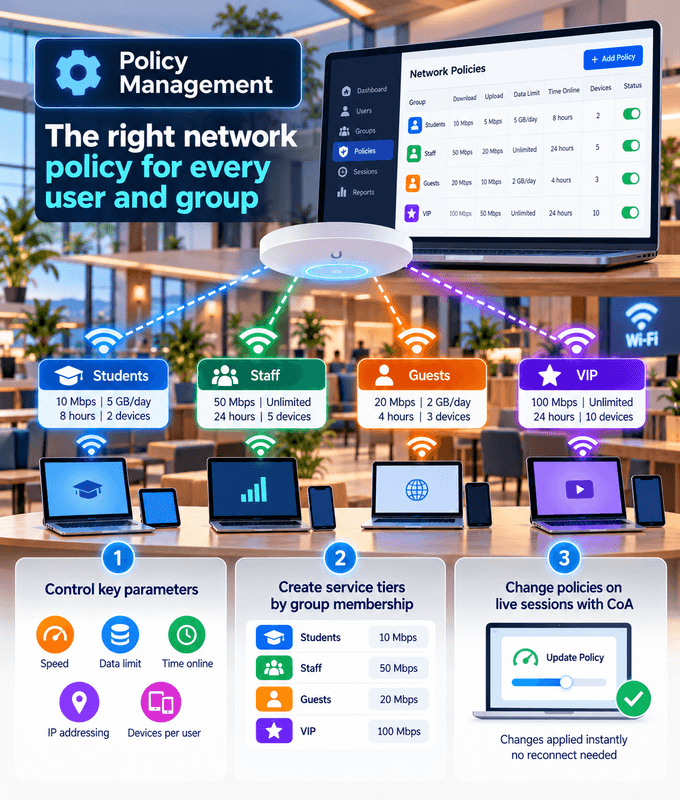
La política de red adecuada para cada usuario y grupo
Controla la velocidad, los datos, el tiempo de conexión, las direcciones IP y los dispositivos por usuario, además de cuándo y dónde pueden conectarse.
Crea niveles de servicio según la pertenencia a grupos, como velocidades distintas para estudiantes y personal.
Cambia políticas en sesiones activas con CoA, sin necesidad de reconectarse.
Todas las políticas que tu red necesita, en un solo lugar
Vencimiento de Cuentas
Establece una fecha de vencimiento en cualquier cuenta, y el acceso termina automáticamente al llegar a ella.
Límites de Velocidad
Establece velocidades de subida y bajada por usuario, grupo o nivel de servicio.
Cuotas de Tiempo
Limita cuánto tiempo pueden estar conectados los usuarios, por ejemplo por día o por plan.
Cuotas de Volumen
Limita cuántos datos pueden descargar y subir los usuarios, para planes de suscriptores o uso justo.
Pools de IP
Asigna direcciones IP de distintos pools, por ejemplo por grupo, sitio o nivel de servicio.
IP Estáticas
Da a usuarios o dispositivos específicos la misma dirección IP cada vez que se conectan.
Límites de Uso Simultáneo
Controla cuántos dispositivos pueden estar conectados con la misma cuenta al mismo tiempo.
Actualizaciones Dinámicas con CoA
Cambia la política de una sesión activa o desconecta a un usuario al instante con Change of Authorization (CoA).
Niveles de Servicio por Grupo
Aplica políticas distintas según la pertenencia a grupos, como velocidades más altas para el personal que para los estudiantes.
Asignación de VLAN
Ubica a los usuarios en distintas VLAN según sus grupos del directorio, para mantener el tráfico separado.
Acceso por Horario
Permite el acceso solo en ciertos horarios, por ejemplo durante el horario de apertura o no de noche en residencias estudiantiles.
Vinculación a Dispositivo y MAC
Vincula una cuenta a dispositivos específicos por dirección MAC, para que las credenciales no puedan usarse en otros dispositivos.
Políticas por Ubicación
Aplica reglas distintas por sitio, edificio o SSID, para que el mismo usuario reciba la política adecuada dondequiera que se conecte.
Mejoras de Autoservicio
Permite que los usuarios compren por su cuenta un nivel más rápido o más datos, por ejemplo a través del flujo de pago de tu portal cautivo.
Estudiantes
Personal
Invitados
Tus Propios Grupos
Niveles de servicio según la pertenencia a grupos
Define las políticas una vez para un grupo, y todos sus miembros reciben el mismo nivel de servicio.
Por ejemplo, una universidad puede dar a los estudiantes una velocidad y al personal una más rápida, en la misma red.
La pertenencia a grupos puede venir de los directorios de usuarios que ya usas. Ver directorios compatibles
Asigna VLAN y políticas según los grupos del directorio. Mira cómo con Google Workspace Secure LDAP
Políticas para todo tipo de red
Desde campus hasta proveedores de servicios, configuramos las políticas que se ajustan a cómo se usa tu red.
Universidades y Campus
Velocidades y límites distintos para estudiantes, personal e invitados, según quiénes son.
ISP y WISP
Convierte los planes de los suscriptores en velocidades, cuotas, asignaciones de IP y fechas de vencimiento.
Empresas
Políticas de acceso consistentes para personal, invitados y dispositivos en todos los sitios.
Empresas de todo el mundo utilizan nuestros productos y servicios
Preguntas frecuentes
Preguntas comunes sobre la gestión de políticas de red.
¿Qué es la gestión de políticas de red?
Es la forma de controlar qué recibe cada usuario una vez conectado: su velocidad, cuánto tiempo y cuánto puede usar la red, qué dirección IP recibe, cuántos dispositivos puede conectar y cuándo termina su acceso.
¿Qué políticas puedo aplicar?
Vencimiento de cuentas, límites de velocidad, cuotas de tiempo y volumen, acceso por horario, pools de IP, IP estáticas, límites de uso simultáneo, vinculación a dispositivo y MAC, asignación de VLAN, políticas por ubicación y niveles de servicio por grupo, y todas se pueden actualizar en sesiones activas con CoA. Los usuarios también pueden mejorar su propio nivel, por ejemplo a través de un portal cautivo.
¿Pueden distintos grupos tener distintas velocidades?
Sí. Las políticas pueden basarse en la pertenencia a grupos. Por ejemplo, una universidad puede dar a los estudiantes una velocidad y al personal una más rápida, en la misma red.
¿Qué pasa cuando vence una cuenta?
El acceso termina automáticamente en la fecha de vencimiento que definiste, así que las cuentas temporales no tienen que eliminarse a mano.
¿Puedo limitar cuántos dispositivos conecta un usuario?
Sí. Los límites de uso simultáneo controlan cuántos dispositivos pueden estar conectados con la misma cuenta al mismo tiempo.
¿Un usuario puede recibir siempre la misma dirección IP?
Sí. Puedes asignar IP estáticas a usuarios o dispositivos específicos, o asignar direcciones de distintos pools de IP, por ejemplo por grupo o nivel de servicio.
¿Puedo cambiar una política mientras un usuario está conectado?
Sí. Change of Authorization (CoA) actualiza la política de una sesión activa, o desconecta al usuario, sin que tenga que reconectarse.
¿Cómo se ofrece la gestión de políticas?
Las políticas se aplican a través de RADIUS, en la nube u on-premise, y las configuramos según cómo se usa tu red.