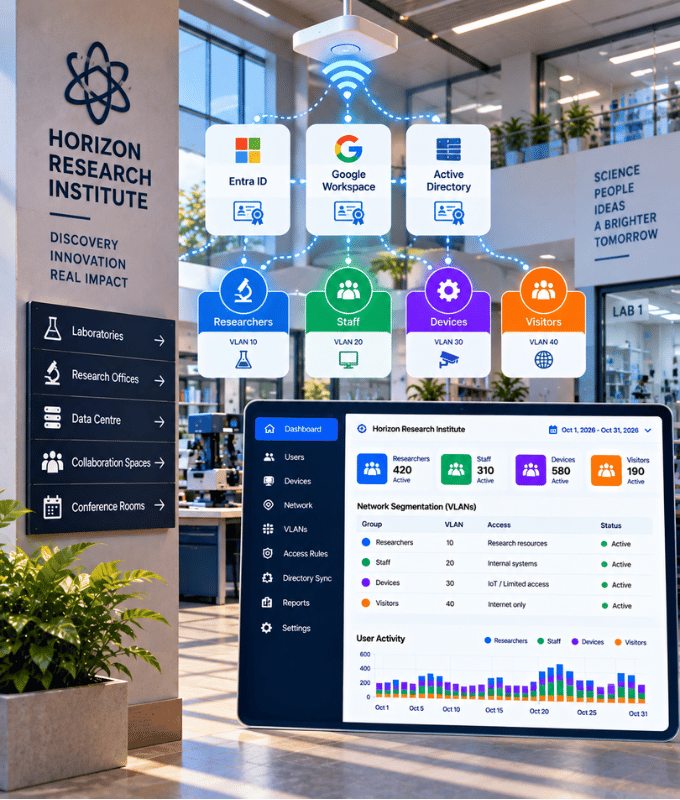
Acceso basado en certificados para cada investigador y dispositivo
Cada usuario y dispositivo demuestra su identidad con sus propias credenciales o certificado, sin contraseñas que compartir o robar.
Mantén a cada grupo en su propia VLAN, con un acceso que cambia en cuanto cambia tu directorio.
Cómo ayudamos a los institutos de investigación
Un Wi-Fi que verifica cada conexión y te muestra quién está en tu red.
Acceso basado en certificados
Con EAP-TLS, los dispositivos se autentican con certificados digitales en lugar de contraseñas, que podemos emitir y renovar por ti.
Credenciales individuales
Cada usuario y dispositivo se conecta con sus propias credenciales o certificado, en lugar de una contraseña compartida.
Zero Trust
Cada usuario y dispositivo se verifica y obtiene solo el acceso que su rol necesita, en su propio segmento de red.
Redes separadas para grupos separados
Coloca a los grupos en VLAN distintas, según sus grupos del directorio, para mantener el tráfico separado.
Autenticación multifactor
Exige un segundo factor de verificación además de la contraseña para proteger mejor el acceso a la red.
Siempre sincronizado
Los cambios en tu directorio se aplican automáticamente en la red: los nuevos usuarios obtienen acceso y los deshabilitados lo pierden.
Sabe quién se conectó
Conserva registros detallados de autenticación y sesión, para saber siempre quién se conectó, cuándo y desde dónde.
Servicios Profesionales
Nuestros expertos en redes pueden ayudarte con diseño, estudios predictivos, instalación, pruebas y más, para nuevos sitios o mejoras de tu red existente.
Soluciones para Institutos de Investigación
Las soluciones y servicios de Splash Networks que mejor se adaptan a tu local.
802.1X/WPA Enterprise
Wi-Fi WPA-Enterprise con credenciales individuales o certificados.
Gestión de Identidades y Accesos
Acceso a la red basado en Active Directory, Entra ID o Google Workspace.
xPSK
Una contraseña Wi-Fi única para cada usuario o dispositivo, con políticas por cuenta.
Preguntas frecuentes
¿Cómo se conectan al Wi-Fi los investigadores?
Con 802.1X, cada usuario o dispositivo accede con sus propias credenciales o certificado, verificados contra tu directorio de usuarios, en lugar de una contraseña compartida.
¿Admiten la autenticación basada en certificados?
Sí. Con EAP-TLS, los dispositivos se autentican con certificados digitales en lugar de contraseñas, lo que ofrece la seguridad más sólida y resistente al phishing.
¿Admiten un enfoque zero trust?
Sí. Cada usuario y dispositivo se verifica con su propia identidad, obtiene solo el acceso que su rol necesita y se mantiene en su propio segmento de red. El acceso se reevalúa cuando cambian las identidades y cada conexión queda registrada.
¿A qué directorios de usuarios puede conectarse?
Bases de datos SQL, Google Workspace, LDAP, Active Directory y Microsoft Entra ID, entre otros. Si tu directorio no figura en la lista, contáctanos: también podemos integrar otras fuentes de identidad.
¿Admiten la autenticación multifactor?
Sí. Puedes exigir un segundo factor de verificación además de la contraseña para proteger mejor el acceso a la red.
¿Funcionará con nuestro equipo Wi-Fi actual?
Splash Networks funciona con puntos de acceso y routers de muchos fabricantes. Consulta nuestra página de Hardware Compatible, o pregúntanos por tu equipo.
¿Tienes más preguntas? Haz tu pregunta aquí
Empresas de todo el mundo utilizan nuestros productos y servicios