Sabe quién está en tu red y controla a qué puede acceder
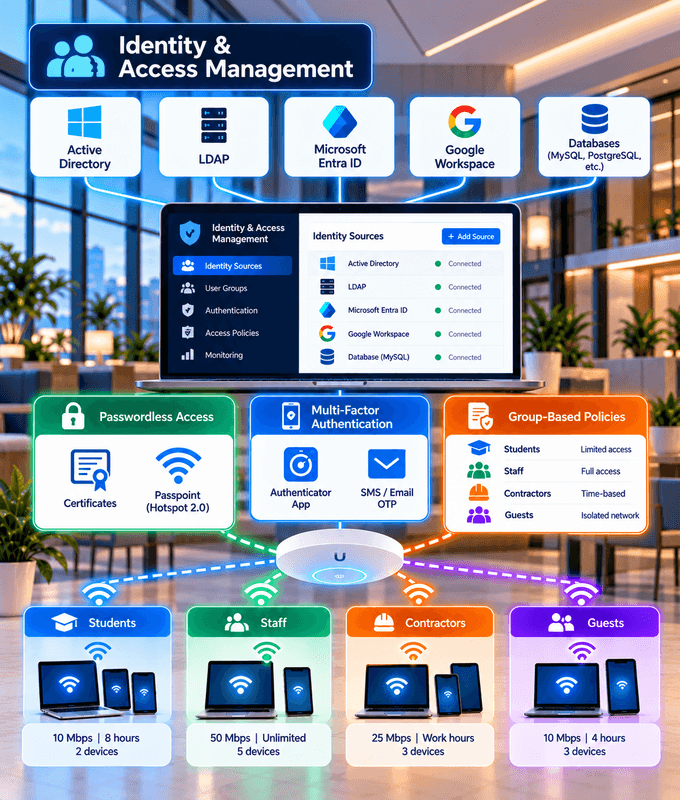
Conecta las fuentes de identidad que ya usas, desde Active Directory y LDAP hasta proveedores en la nube como Microsoft Entra ID y Google Workspace.
Acceso sin contraseña con certificados y Passpoint, además de autenticación multifactor.
Políticas para cada nivel de acceso, según quién es el usuario y a qué grupos pertenece.
Acceso basado en la identidad para cada usuario y dispositivo
Tus Fuentes de Identidad
Autentica a los usuarios con Active Directory, LDAP, bases de datos SQL y otras fuentes de identidad que ya tienes.
Integraciones en la Nube
Conecta proveedores de identidad en la nube como Microsoft Entra ID y Google Workspace, con RADIUS en la nube u on-premise.
Sincronización Automática del Directorio
Los cambios en tu directorio se aplican automáticamente en la red: los usuarios nuevos obtienen acceso y los deshabilitados en tu directorio lo pierden.
Acceso Sin Contraseña
Usuarios y dispositivos se conectan con certificados o perfiles Passpoint, sin contraseñas que escribir, compartir o robar.
Emisión de Certificados para EAP-TLS
Emitimos y renovamos los certificados que tus usuarios y dispositivos necesitan para EAP-TLS, para que no tengas que mantener tu propia autoridad de certificación.
Autenticación Multifactor
Exige un segundo factor de verificación además de la contraseña para proteger mejor el acceso a la red.
Niveles de Acceso por Grupo
Aplica políticas distintas según la pertenencia a grupos, como velocidades, cuotas y los horarios en que los usuarios pueden conectarse.
Segmentación de Red
Ubica a los usuarios en distintas VLAN según sus grupos del directorio, para mantener el tráfico separado.
Ciclo de Vida de las Cuentas
Establece fechas de vencimiento en las cuentas y revoca el acceso de un usuario cuando se va, sin afectar a nadie más.
Vinculación a Dispositivo y MAC
Vincula una cuenta a dispositivos específicos por dirección MAC, para que las credenciales no puedan usarse en otros dispositivos.
Cambios Dinámicos de Acceso con CoA
Cambia el acceso de una sesión activa o desconecta a un usuario al instante con Change of Authorization (CoA).
Registros y Reportes
Conserva registros detallados de autenticaciones y sesiones, para saber siempre quién se conectó, cuándo y desde dónde.
Acceso sin contraseña
Más seguridad y una experiencia más fluida, sin contraseñas que escribir, compartir o robar.
Autenticación Basada en Certificados
Con EAP-TLS, los dispositivos se autentican con certificados digitales en lugar de contraseñas, para la seguridad más fuerte y resistente al phishing.
Passpoint (Hotspot 2.0)
Un perfil instalado una sola vez, a través de tu app móvil o tu MDM, conecta los dispositivos de forma automática y segura desde entonces.
Zero trust para tu red
Nunca confíes, verifica siempre. Cada conexión está ligada a una identidad y recibe solo el acceso que necesita.
Verifica Cada Conexión
Cada usuario y dispositivo demuestra su identidad con sus propias credenciales, certificado o perfil. Nada se considera confiable solo por estar en la red.
Acceso con Mínimo Privilegio
Los usuarios reciben solo el acceso que su rol necesita, según su identidad y su pertenencia a grupos.
Segmenta la Red
VLAN separadas para distintos grupos y dispositivos mantienen el tráfico aparte y limitan lo que cada uno puede alcanzar.
Reevalúa Continuamente
El acceso cambia en cuanto cambia una identidad: CoA actualiza o termina las sesiones activas, y cada conexión queda registrada.
Active Directory
Microsoft Entra ID
Google Workspace
LDAP
Bases de Datos SQL
Y Más
Tus fuentes de identidad, on-premise o en la nube
Directorios on-premise como Active Directory y LDAP, y proveedores de identidad en la nube como Microsoft Entra ID y Google Workspace.
Los usuarios acceden con las cuentas que ya tienen, para no tener que mantener una base de datos de usuarios aparte.
Permite que los usuarios accedan al Wi-Fi WPA-Enterprise con sus cuentas de Google Workspace. Mira cómo con FreeRADIUS y Secure LDAP
Asigna VLAN y políticas según los grupos del directorio. Mira cómo con Google Workspace Secure LDAP
¿No ves tu fuente de identidad? También podemos integrarnos con otras. Habla con nosotros
La gestión de identidades y accesos en acción
Desde oficinas hasta campus y establecimientos, las personas adecuadas obtienen el acceso adecuado.
Empresas
El personal accede con su cuenta de Active Directory o Entra ID, con acceso según su rol y los dispositivos en su propia VLAN.
Universidades y Campus
Acceso distinto para estudiantes, personal e invitados, según la pertenencia a grupos en tu directorio.
Residencias Estudiantiles y MDU
Cada residente tiene sus propias credenciales y su nivel de servicio, y el acceso termina automáticamente cuando se muda.
Hoteles
Los huéspedes reciben su propio acceso durante su estadía, que se da de baja cuando se van.
Retail y Programas de Fidelización
Los miembros de la app de fidelización se conectan de forma automática y segura con Passpoint en cada visita.
ISP y WISP
Identidades de suscriptores ligadas a sus planes, con velocidades, cuotas, asignaciones de IP y fechas de vencimiento.
Empresas de todo el mundo utilizan nuestros productos y servicios
Preguntas frecuentes
Preguntas comunes sobre la gestión de identidades y accesos para tu red.
¿Qué es la gestión de identidades y accesos para una red?
Significa que cada usuario y dispositivo se conecta con su propia identidad, verificada con tu fuente de identidad, y obtiene acceso según quién es: la red, la velocidad, los límites de tiempo y las políticas adecuadas, en lugar de una única contraseña compartida para todos.
¿Qué fuentes de identidad admiten?
Active Directory, Microsoft Entra ID, Google Workspace, LDAP y bases de datos SQL, entre otras. Si tu fuente de identidad no aparece, contáctanos: también podemos integrarnos con otras fuentes de identidad.
¿Admiten proveedores de identidad en la nube?
Sí. Nos integramos con proveedores de identidad en la nube como Microsoft Entra ID y Google Workspace, y nuestros servidores RADIUS pueden funcionar en la nube o en tus instalaciones.
¿Cómo funciona el acceso sin contraseña?
Los dispositivos se autentican con certificados digitales (EAP-TLS), que podemos emitir y renovar por ti, o con un perfil Passpoint instalado una sola vez a través de tu app móvil o tu MDM. En ambos casos, no hay contraseñas que escribir, compartir o robar.
¿Pueden distintos usuarios tener distintos niveles de acceso?
Sí. Las políticas pueden basarse en el usuario o en la pertenencia a grupos, incluidas VLAN, límites de velocidad, cuotas de tiempo y volumen, acceso por horario y límites de uso simultáneo.
¿Qué pasa cuando alguien se va?
Revocas el acceso de ese usuario, o dejas que termine automáticamente en una fecha de vencimiento. Con CoA, una sesión activa se puede desconectar de inmediato, y nadie más se ve afectado.
¿Admiten autenticación multifactor?
Sí. Puedes exigir un segundo factor de verificación además de la contraseña para proteger mejor el acceso a la red.
¿Podemos ver quién se conectó y cuándo?
Sí. Registros detallados de autenticaciones y sesiones, con reportes de usuarios, sesiones y consumo.
¿El acceso a la red se mantiene sincronizado con nuestro directorio?
Sí. Los cambios en tu directorio se aplican automáticamente en la red: los usuarios nuevos obtienen acceso y los deshabilitados en tu directorio lo pierden.
¿Admiten un enfoque zero trust?
Sí. Cada usuario y dispositivo se verifica con su propia identidad, recibe solo el acceso que su rol necesita y se mantiene en su propio segmento de red. El acceso se reevalúa cuando cambian las identidades, y cada conexión queda registrada.