Seguridad Wi-Fi empresarial con credenciales individuales
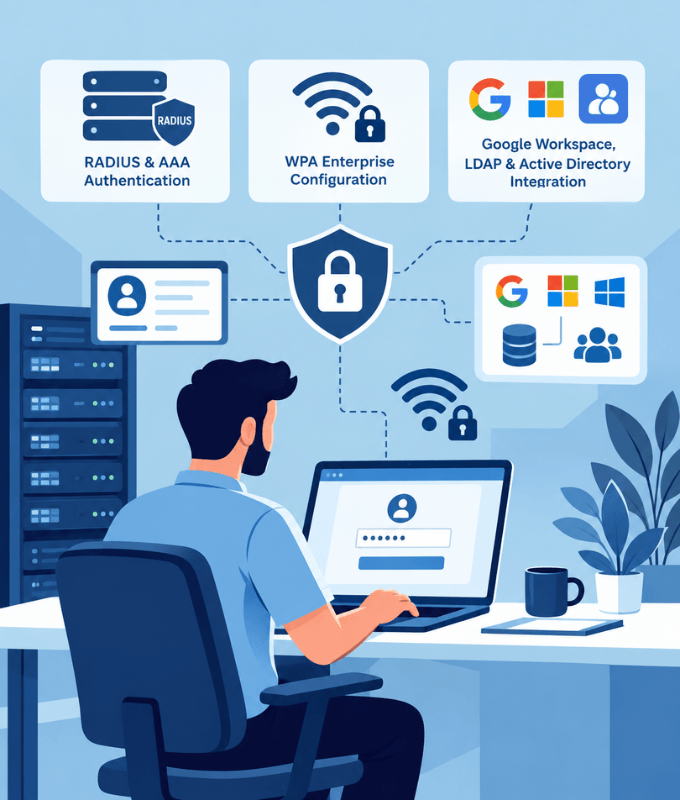
Cada usuario y dispositivo se conecta con sus propias credenciales o su certificado, en lugar de una única contraseña compartida.
Cifrado WPA2/WPA3-Enterprise, con EAP-TLS, PEAP, EAP-TTLS y otros métodos EAP.
Respaldado por nuestro RADIUS en la nube u on-premise, conectado a los directorios de usuarios que ya usas.
La forma más segura de conectar usuarios y dispositivos a tu Wi-Fi
Credenciales Individuales
Cada usuario se conecta con sus propias credenciales en lugar de una única contraseña compartida, así siempre sabes quién está en tu red.
Autenticación Basada en Certificados
Autentica dispositivos con certificados digitales en lugar de contraseñas, para una seguridad más fuerte y resistente al phishing.
Cifrado WPA2/WPA3-Enterprise
Cada conexión se autentica y se cifra con los estándares de seguridad Wi-Fi empresarial más recientes.
Revoca el Acceso por Usuario
Deshabilita el acceso de un usuario cuando se va, sin cambiar la contraseña de todos los demás.
Integración con Directorios
Autentica a los usuarios con los directorios que ya usas, para no tener que mantener una base de datos de usuarios aparte.
VLAN y Políticas por Grupo
Ubica a los usuarios en distintas VLAN y aplica políticas distintas según sus grupos del directorio.
Autenticación Multifactor
Exige un segundo factor de verificación además de la contraseña para proteger mejor el acceso a la red.
Políticas Dinámicas con CoA
Cambia la política de una sesión activa o desconecta a un usuario al instante con Change of Authorization (CoA), sin necesidad de reconectarse.
Registros y Reportes
Conserva registros detallados de autenticaciones y sesiones, y genera reportes de usuarios, sesiones y consumo.
RADIUS en la Nube u On-Premise
Ejecuta RADIUS en la nube para redes con varios sitios, o en tus propios servidores para mantener la autenticación dentro de tu red.
Soporte EAP flexible
Los métodos 802.1X más comunes, y otros cuando los necesites. Elige el que mejor se adapte a tus usuarios, dispositivos y requisitos de seguridad.
EAP-TLS
Autenticación basada en certificados tanto en el cliente como en el servidor. La opción más segura, sin contraseñas que robar.
PEAP
Usuario y contraseña enviados dentro de un túnel TLS cifrado. Ampliamente compatible y fácil de implementar.
EAP-TTLS
Usuario y contraseña dentro de un túnel TLS, con métodos de autenticación interna flexibles para distintos directorios.
Otros Métodos EAP
¿Necesitas otra cosa? Podemos trabajar con otros métodos EAP que requieran tus dispositivos o tu red.
Bases de Datos SQL
Google Workspace
LDAP
Active Directory
Microsoft Entra ID
Y Más
Acceso con las cuentas que tus usuarios ya tienen
Los usuarios se conectan con sus credenciales de directorio existentes, así no hay una cuenta Wi-Fi aparte que crear o mantener.
Integraciones con bases de datos SQL, Google Workspace, LDAP, Active Directory, Microsoft Entra ID y otros proveedores de identidad.
Permite que los usuarios accedan al Wi-Fi WPA-Enterprise con sus cuentas de Google Workspace. Mira cómo con FreeRADIUS y Secure LDAP
Asigna VLAN y políticas según los grupos del directorio. Mira cómo con Google Workspace Secure LDAP
¿No ves tu directorio? También podemos integrarnos con otras fuentes de identidad. Habla con nosotros
Funciona junto a tus otros métodos de acceso
Usa 802.1X para el personal y combínalo con otros métodos para invitados y dispositivos.
Portal Cautivo para Invitados
Una página de acceso con tu marca para visitantes, con click-through, OTP, vouchers, pagos y más.
xPSK para Otros Dispositivos
Una contraseña Wi-Fi única para cada usuario o dispositivo, incluidos los dispositivos que no admiten 802.1X.
Passpoint con MDM
Envía perfiles Passpoint a los dispositivos de la empresa a través de tu MDM, para que el personal se conecte de forma automática y segura.
Empresas de todo el mundo utilizan nuestros productos y servicios
Preguntas frecuentes
Preguntas comunes sobre el Wi-Fi 802.1X y WPA-Enterprise.
¿Qué es 802.1X / WPA-Enterprise?
802.1X es el estándar detrás del Wi-Fi WPA-Enterprise. En lugar de una única contraseña compartida, cada usuario o dispositivo accede con sus propias credenciales o su certificado, que un servidor RADIUS verifica con tu directorio de usuarios antes de conceder el acceso.
¿En qué se diferencia de una contraseña Wi-Fi normal?
Con una contraseña compartida (WPA-Personal), todos usan la misma clave y no puedes distinguir a los usuarios. Con 802.1X, cada usuario tiene sus propias credenciales, así puedes ver quién está conectado, aplicar políticas por usuario o grupo y revocar el acceso de una persona sin afectar a nadie más.
¿Qué métodos EAP admiten?
Admitimos EAP-TLS para la autenticación basada en certificados, además de PEAP y EAP-TTLS para el acceso con usuario y contraseña dentro de un túnel cifrado. También podemos trabajar con otros métodos EAP que requieran tus dispositivos o tu red, y te ayudamos a elegir el adecuado.
¿Admiten autenticación basada en certificados?
Sí. Con EAP-TLS, los dispositivos se autentican con certificados digitales en lugar de contraseñas, lo que ofrece la seguridad más fuerte y resistente al phishing.
¿A qué directorios de usuarios puede conectarse?
Bases de datos SQL, Google Workspace, LDAP, Active Directory y Microsoft Entra ID, entre otros. Si tu directorio no aparece, contáctanos: también podemos integrarnos con otras fuentes de identidad.
¿Pueden distintos grupos tener distintas VLAN o políticas?
Sí. Los usuarios pueden ubicarse en distintas VLAN y recibir políticas distintas, como límites de velocidad, según sus grupos del directorio.
¿Conviene RADIUS en la nube u on-premise?
RADIUS en la nube es ideal para redes distribuidas en muchas ubicaciones y evita mantener servidores. RADIUS on-premise mantiene la autenticación y los datos de los usuarios dentro de tu propia red. Te ayudamos a elegir según tus requisitos.
¿Y los dispositivos que no admiten 802.1X?
Dispositivos como smart TVs, impresoras y dispositivos IoT pueden usar xPSK, con una contraseña única para cada dispositivo. Muchas redes combinan 802.1X para el personal con xPSK para dispositivos y un portal cautivo para invitados.