Todas as formas de entrar no seu Wi-Fi
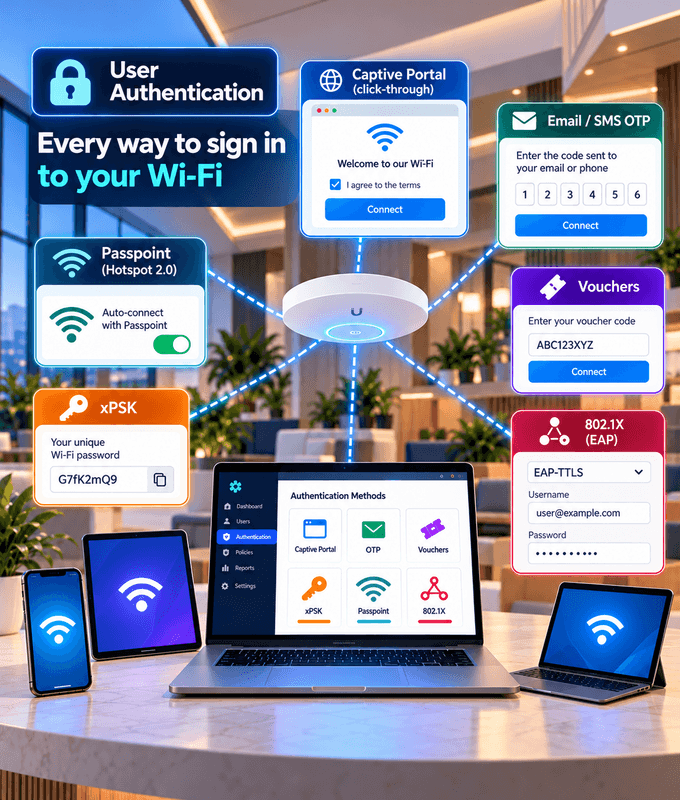
Acesso por portal cativo, de click-through e OTP a vouchers, além de xPSK, Passpoint e 802.1X com vários métodos EAP.
Nossos servidores RADIUS rodam em nuvem ou nas suas instalações.
Autentique os usuários nos bancos de dados de usuários que você já tem.
Métodos de autenticação para cada rede
Use um método ou combine vários, conforme quem está se conectando e de qual dispositivo.
Portal Cativo
Uma página de acesso com a sua marca para visitantes, com click-through, OTP, vouchers, pagamentos e mais.
Passpoint (Hotspot 2.0)
Conexões sem senha, automáticas e seguras por meio de um perfil instalado no dispositivo.
802.1X / WPA-Enterprise
Credenciais individuais ou certificados para cada usuário, com o método EAP adequado aos seus dispositivos.
Opções de acesso por portal cativo para todo tipo de estabelecimento
Click-Through
Os visitantes aceitam seus termos e se conectam com um único clique.
Verificação por E-mail (OTP)
Os visitantes confirmam o endereço de e-mail com um código de uso único.
Verificação por SMS (OTP)
Os visitantes confirmam o número de telefone com um código de uso único enviado por SMS.
Vouchers
Distribua códigos de voucher que os visitantes digitam para se conectar.
Pagamento
Cobre dos visitantes pelo acesso ao Wi-Fi antes de eles se conectarem.
Envio de Formulário
Peça os dados de que você precisa, como nome, e-mail ou telefone, com um formulário personalizado.
Senha Compartilhada
Dê a todos os seus visitantes uma única senha Wi-Fi em comum.
Usuário e Senha
Contas individuais para cada usuário, como sócios, funcionários ou moradores.
802.1X com o método EAP de que você precisa
Os métodos EAP mais comuns, e outros quando você precisar. Escolha o que combina com os seus usuários, dispositivos e requisitos de segurança.
EAP-TLS
Autenticação baseada em certificados no cliente e no servidor. A opção mais segura, sem senhas para roubar.
PEAP
Usuário e senha enviados dentro de um túnel TLS criptografado. Amplamente suportado e fácil de implantar.
EAP-TTLS
Usuário e senha dentro de um túnel TLS, com métodos de autenticação interna flexíveis para diferentes diretórios.
Outros Métodos EAP
Precisa de outra coisa? Podemos trabalhar com outros métodos EAP exigidos pelos seus dispositivos ou pela sua rede.
RADIUS em Nuvem
RADIUS On-Premise
Seus Bancos de Dados de Usuários
Autenticação Multifator
Baseado em RADIUS, conectado aos seus usuários
Nossos servidores RADIUS rodam em nuvem ou nas suas instalações, o que for melhor para a sua rede.
Integre com os seus bancos de dados de usuários existentes, como bancos de dados SQL, Google Workspace, LDAP, Active Directory, Microsoft Entra ID e outros provedores de identidade.
Deixe os usuários entrarem no Wi-Fi WPA-Enterprise com as contas do Google Workspace. Veja como com FreeRADIUS e Secure LDAP
Adicione autenticação multifator para proteger melhor o acesso à rede. Conheça nossos serviços RADIUS/AAA
O método certo para cada usuário
Pessoas diferentes se conectam de formas diferentes. Ajudamos você a combinar cada grupo com o método mais adequado.
Visitantes
Um portal cativo para um acesso rápido com a sua marca, ou Passpoint para visitantes frequentes e usuários de apps de fidelidade.
Funcionários
802.1X com credenciais individuais ou certificados, ou perfis Passpoint enviados pelo seu MDM.
Moradores e Dispositivos
O xPSK dá a cada morador, estudante ou dispositivo a própria senha, inclusive dispositivos que não suportam 802.1X.
Empresas do mundo todo usam nossos produtos e serviços
Perguntas frequentes
Perguntas comuns sobre autenticação de usuários Wi-Fi.
Quais métodos de autenticação vocês suportam?
Acesso por portal cativo, xPSK, Passpoint (Hotspot 2.0) e 802.1X (WPA-Enterprise) com vários métodos EAP, todos apoiados pelos nossos servidores RADIUS em nuvem ou on-premise.
Quais opções de acesso por portal cativo estão disponíveis?
Click-through, verificação por e-mail e SMS com código de uso único (OTP), vouchers, pagamento, envio de formulário, senha compartilhada, e usuário e senha.
Como escolher entre portal cativo, xPSK, Passpoint e 802.1X?
Depende de quem está se conectando. O portal cativo é ideal para visitantes, o Passpoint para visitantes frequentes e dispositivos gerenciados, o xPSK para moradores e dispositivos sem suporte a 802.1X, e o 802.1X para funcionários. Ajudamos você a escolher.
Posso usar mais de um método na mesma rede?
Sim. Muitas redes combinam métodos, por exemplo um portal cativo para visitantes, 802.1X para funcionários e xPSK para dispositivos.
Quais métodos EAP vocês suportam?
Suportamos EAP-TLS para autenticação baseada em certificados, além de PEAP e EAP-TTLS para login com usuário e senha dentro de um túnel criptografado. Também podemos trabalhar com outros métodos EAP exigidos pelos seus dispositivos ou pela sua rede.
O servidor RADIUS de vocês fica em nuvem ou on-premise?
Os dois. O RADIUS em nuvem é ideal para redes espalhadas por muitas localidades, enquanto o RADIUS on-premise mantém a autenticação e os dados dos usuários dentro da sua própria rede.
Dá para usar o nosso banco de dados de usuários existente?
Sim. Integramos com bancos de dados SQL, Google Workspace, LDAP, Active Directory e Microsoft Entra ID, entre outros. Se o seu diretório não estiver na lista, entre em contato.
Vocês suportam autenticação multifator?
Sim. Você pode exigir um segundo fator de verificação além da senha para proteger melhor o acesso à rede.