Saiba quem está na sua rede e controle o que cada um pode acessar
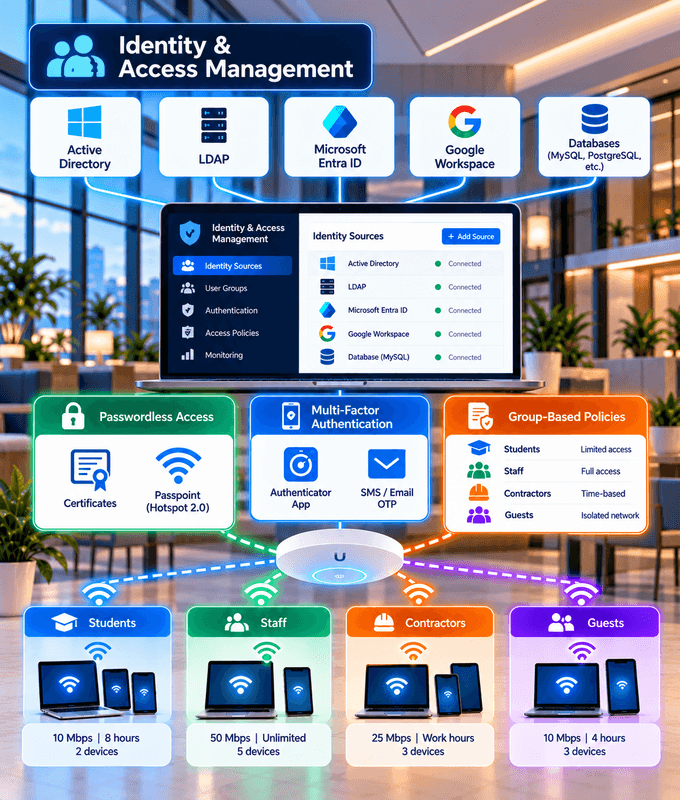
Conecte as fontes de identidade que você já usa, do Active Directory e LDAP a provedores em nuvem como Microsoft Entra ID e Google Workspace.
Acesso sem senha com certificados e Passpoint, além de autenticação multifator.
Políticas para cada nível de acesso, de acordo com quem é o usuário e a quais grupos ele pertence.
Acesso baseado em identidade para cada usuário e dispositivo
Suas Fontes de Identidade
Autentique os usuários no Active Directory, LDAP, bancos de dados SQL e outras fontes de identidade que você já tem.
Integrações em Nuvem
Conecte provedores de identidade em nuvem como Microsoft Entra ID e Google Workspace, com RADIUS em nuvem ou on-premise.
Sincronização Automática do Diretório
As mudanças no seu diretório são aplicadas à rede automaticamente: novos usuários ganham acesso, e os desativados no diretório perdem.
Acesso Sem Senha
Usuários e dispositivos se conectam com certificados ou perfis Passpoint, sem senhas para digitar, compartilhar ou roubar.
Emissão de Certificados para EAP-TLS
Emitimos e renovamos os certificados de que os seus usuários e dispositivos precisam para EAP-TLS, para que você não precise manter uma autoridade certificadora própria.
Autenticação Multifator
Exija um segundo fator de verificação além da senha para proteger melhor o acesso à rede.
Níveis de Acesso por Grupo
Aplique políticas diferentes com base nos grupos, como velocidades, cotas e os horários em que os usuários podem se conectar.
Segmentação de Rede
Coloque os usuários em VLANs diferentes com base nos grupos do diretório, para manter o tráfego separado.
Ciclo de Vida das Contas
Defina datas de expiração nas contas e revogue o acesso de um usuário quando ele sair, sem afetar mais ninguém.
Vínculo a Dispositivo e MAC
Vincule uma conta a dispositivos específicos pelo endereço MAC, para que as credenciais não possam ser usadas em outros dispositivos.
Mudanças Dinâmicas de Acesso com CoA
Mude o acesso de uma sessão ativa ou desconecte um usuário na hora com o Change of Authorization (CoA).
Logs e Relatórios
Mantenha logs detalhados de autenticações e sessões, para saber sempre quem se conectou, quando e de onde.
Acesso sem senha
Mais segurança e uma experiência mais fluida, sem senhas para digitar, compartilhar ou roubar.
Autenticação Baseada em Certificados
Com EAP-TLS, os dispositivos se autenticam com certificados digitais em vez de senhas, para a segurança mais forte e resistente a phishing.
Passpoint (Hotspot 2.0)
Um perfil instalado uma única vez, pelo seu app ou pelo seu MDM, conecta os dispositivos de forma automática e segura a partir daí.
Zero trust para a sua rede
Nunca confie, sempre verifique. Cada conexão está ligada a uma identidade e recebe apenas o acesso de que precisa.
Verifique Cada Conexão
Cada usuário e dispositivo comprova a identidade com as próprias credenciais, certificado ou perfil. Nada é confiável só por estar na rede.
Acesso com Privilégio Mínimo
Os usuários recebem apenas o acesso de que a sua função precisa, com base na identidade e nos grupos a que pertencem.
Segmente a Rede
VLANs separadas para grupos e dispositivos diferentes mantêm o tráfego isolado e limitam o que cada um pode alcançar.
Reavalie Continuamente
O acesso muda assim que uma identidade muda: o CoA atualiza ou encerra sessões ativas, e cada conexão fica registrada.
Active Directory
Microsoft Entra ID
Google Workspace
LDAP
Bancos de Dados SQL
E Mais
Suas fontes de identidade, on-premise ou em nuvem
Diretórios on-premise como Active Directory e LDAP, e provedores de identidade em nuvem como Microsoft Entra ID e Google Workspace.
Os usuários entram com as contas que já têm, sem precisar manter um banco de dados de usuários separado.
Deixe os usuários entrarem no Wi-Fi WPA-Enterprise com as contas do Google Workspace. Veja como com FreeRADIUS e Secure LDAP
Atribua VLANs e políticas com base nos grupos do diretório. Veja como com o Google Workspace Secure LDAP
Não encontrou a sua fonte de identidade? Também podemos integrar com outras. Fale com a gente
Gestão de identidades e acessos na prática
De escritórios a campi e estabelecimentos, as pessoas certas recebem o acesso certo.
Empresas
Os funcionários entram com a conta do Active Directory ou do Entra ID, com acesso conforme a função e os dispositivos em uma VLAN própria.
Universidades e Campi
Acesso diferente para alunos, funcionários e visitantes, com base nos grupos do seu diretório.
Moradias Estudantis e MDUs
Cada morador tem as próprias credenciais e o próprio nível de serviço, e o acesso termina automaticamente quando ele se muda.
Hotéis
Os hóspedes recebem acesso próprio durante a estadia, que é desativado quando eles vão embora.
Varejo e Programas de Fidelidade
Os membros do app de fidelidade se conectam de forma automática e segura com Passpoint a cada visita.
ISPs e WISPs
Identidades de assinantes ligadas aos seus planos, com velocidades, cotas, atribuições de IP e datas de expiração.
Empresas do mundo todo usam nossos produtos e serviços
Perguntas frequentes
Perguntas comuns sobre gestão de identidades e acessos para a sua rede.
O que é gestão de identidades e acessos para uma rede?
Significa que cada usuário e dispositivo se conecta com a própria identidade, verificada na sua fonte de identidade, e recebe acesso de acordo com quem é: a rede, a velocidade, os limites de tempo e as políticas certas, em vez de uma única senha compartilhada por todos.
Quais fontes de identidade vocês suportam?
Active Directory, Microsoft Entra ID, Google Workspace, LDAP e bancos de dados SQL, entre outras. Se a sua fonte de identidade não estiver na lista, entre em contato: também podemos integrar com outras fontes de identidade.
Vocês suportam provedores de identidade em nuvem?
Sim. Integramos com provedores de identidade em nuvem como Microsoft Entra ID e Google Workspace, e nossos servidores RADIUS podem rodar em nuvem ou nas suas instalações.
Como funciona o acesso sem senha?
Os dispositivos se autenticam com certificados digitais (EAP-TLS), que podemos emitir e renovar para você, ou com um perfil Passpoint instalado uma única vez pelo seu app ou MDM. Nos dois casos, não há senhas para digitar, compartilhar ou roubar.
Usuários diferentes podem ter níveis de acesso diferentes?
Sim. As políticas podem se basear no usuário ou nos grupos, incluindo VLANs, limites de velocidade, cotas de tempo e volume, acesso por horário e limites de uso simultâneo.
O que acontece quando alguém sai?
Você revoga o acesso desse usuário, ou deixa que ele termine automaticamente em uma data de expiração. Com o CoA, uma sessão ativa pode ser desconectada na hora, e ninguém mais é afetado.
Vocês suportam autenticação multifator?
Sim. Você pode exigir um segundo fator de verificação além da senha para proteger melhor o acesso à rede.
Dá para ver quem se conectou e quando?
Sim. Logs detalhados de autenticações e sessões, com relatórios sobre usuários, sessões e consumo.
O acesso à rede fica sincronizado com o nosso diretório?
Sim. As mudanças no seu diretório são aplicadas à rede automaticamente: novos usuários ganham acesso, e os desativados no diretório perdem.
Vocês suportam uma abordagem zero trust?
Sim. Cada usuário e dispositivo é verificado com a própria identidade, recebe apenas o acesso de que a sua função precisa e fica no próprio segmento de rede. O acesso é reavaliado quando as identidades mudam, e cada conexão fica registrada.