Autenticação RADIUS para ISPs, WISPs e empresas
RADIUS em nuvem ou on-premise, instalado e configurado pelos nossos engenheiros de redes.
Autentique os usuários nos diretórios que você já usa, incluindo SQL, Google Workspace, LDAP, Active Directory e Microsoft Entra ID.
De 802.1X, EAP e autenticação baseada em certificados com MFA a cotas, cobrança e políticas dinâmicas com CoA.
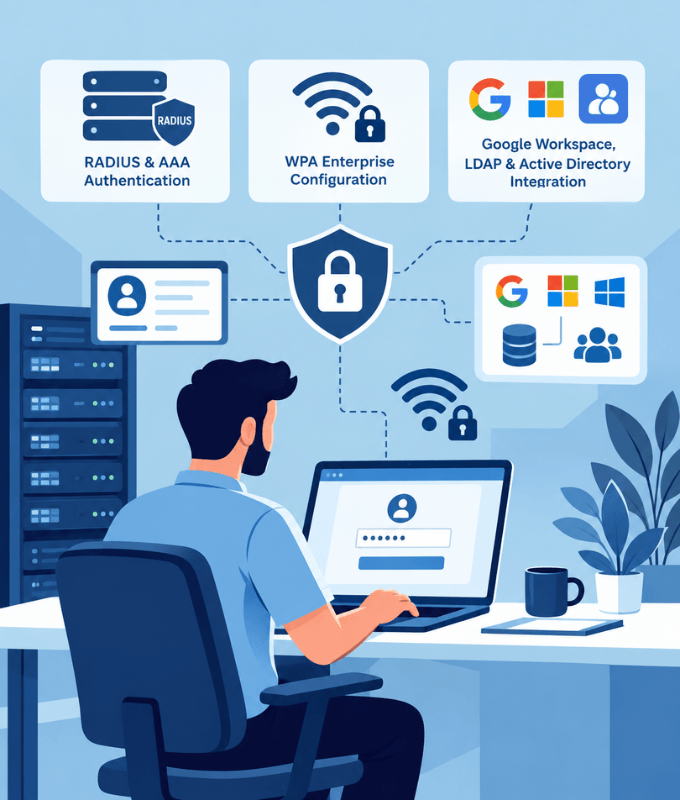
RADIUS em nuvem ou on-premise
Rode o RADIUS onde for melhor para a sua rede.
RADIUS em Nuvem
RADIUS na nuvem, sem servidores nos seus locais. Ideal para redes espalhadas por muitas localidades.
RADIUS On-Premise
RADIUS nos seus próprios servidores, para que a autenticação e os dados dos usuários fiquem dentro da sua rede.
Autenticação, autorização e contabilização para cada caso de uso
Autenticação Centralizada
Um único lugar para autenticar usuários e dispositivos em todos os seus locais, access points e equipamentos de rede.
Autorização
Controle o que cada usuário ou dispositivo pode acessar depois de se conectar, a partir de um servidor central.
Contabilização e Cobrança
Registre sessões e consumo para cobrar os assinantes, de planos de ISP a acesso Wi-Fi pago.
Gestão de Políticas
Defina políticas de acesso para usuários, grupos e dispositivos e aplique-as de forma consistente em toda a sua rede.
Políticas Dinâmicas com CoA
Mude a política de uma sessão ativa ou desconecte um usuário na hora com o Change of Authorization (CoA), sem precisar reconectar.
Banda e Atribuição de IP
Defina limites de velocidade de upload e download e atribua endereços IP ou pools de endereços por usuário, grupo ou plano.
Cotas de Tempo e Volume
Limite o acesso por tempo conectado ou dados consumidos, por exemplo para aplicar planos de assinantes ou uso justo.
Logs e Relatórios
Mantenha logs detalhados de autenticações e sessões e gere relatórios sobre usuários, sessões e consumo.
Autenticação Baseada em Certificados
Autentique dispositivos com certificados digitais em vez de senhas, para uma segurança mais forte e resistente a phishing.
Autenticação Multifator
Exija um segundo fator de verificação além da senha para proteger melhor o acesso à rede.
802.1X / WPA-Enterprise
Dê a cada usuário as próprias credenciais na sua rede, em vez de uma única senha compartilhada.
Passpoint (Hotspot 2.0)
Deixe os dispositivos entrarem no seu Wi-Fi de forma automática e segura, sem portal cativo nem login manual.
Suporte EAP flexível
Os métodos 802.1X mais comuns, e outros quando você precisar. Escolha o que combina com os seus usuários, dispositivos e requisitos de segurança.
EAP-TLS
Autenticação baseada em certificados no cliente e no servidor. A opção mais segura, sem senhas para roubar.
PEAP
Usuário e senha enviados dentro de um túnel TLS criptografado. Amplamente suportado e fácil de implantar.
EAP-TTLS
Usuário e senha dentro de um túnel TLS, com métodos de autenticação interna flexíveis para diferentes diretórios.
Outros Métodos EAP
Precisa de outra coisa? Podemos trabalhar com outros métodos EAP exigidos pelos seus dispositivos ou pela sua rede.
Bancos de Dados SQL
Google Workspace
LDAP
Active Directory
Microsoft Entra ID
E Mais
Conecte os diretórios de usuários que você já usa
Autentique os usuários na sua fonte de identidade existente, sem precisar manter um banco de dados de usuários separado.
Integrações com bancos de dados SQL, Google Workspace, LDAP, Active Directory, Microsoft Entra ID e outros provedores de identidade.
Deixe os usuários entrarem no Wi-Fi WPA-Enterprise com as contas do Google Workspace. Veja como com FreeRADIUS e Secure LDAP
Atribua VLANs e políticas com base nos grupos do diretório. Veja como com o Google Workspace Secure LDAP
Não encontrou o seu diretório? Também podemos integrar com outras fontes de identidade. Fale com a gente
RADIUS para todo tipo de rede
Desenvolvemos e integramos RADIUS tanto para provedores de serviços quanto para empresas.
ISPs
Autenticação, contabilização e cobrança de assinantes para provedores de internet.
WISPs
Autentique e gerencie assinantes em todas as suas torres sem fio e hotspots.
Empresas
Acesso à rede seguro e centralizado para funcionários, visitantes e dispositivos, conectado ao seu diretório corporativo.
Empresas do mundo todo usam nossos produtos e serviços
Perguntas frequentes
Perguntas comuns sobre nossos serviços RADIUS e AAA.
O que é RADIUS (AAA)?
RADIUS é o protocolo padrão que as redes usam para Autenticação (quem está se conectando), Autorização (o que pode acessar) e Contabilização (o que consumiu). Access points, switches e outros equipamentos de rede enviam as solicitações de acesso a um servidor RADIUS, que as verifica no seu diretório de usuários.
Devo escolher RADIUS em nuvem ou on-premise?
O RADIUS em nuvem é ideal para redes espalhadas por muitas localidades e evita manter servidores. O RADIUS on-premise mantém a autenticação e os dados dos usuários dentro da sua própria rede. Ajudamos você a escolher de acordo com as suas necessidades.
A quais diretórios de usuários o RADIUS pode se conectar?
Bancos de dados SQL, Google Workspace, LDAP, Active Directory e Microsoft Entra ID, entre outros. Se o seu diretório não estiver na lista, entre em contato: também podemos integrar com outras fontes de identidade.
Vocês suportam 802.1X e autenticação baseada em certificados?
Sim. Suportamos 802.1X (WPA-Enterprise), incluindo autenticação baseada em certificados, para que usuários e dispositivos se conectem com as próprias credenciais em vez de uma senha compartilhada.
O que é Change of Authorization (CoA)?
O CoA permite que o servidor RADIUS atualize uma sessão ativa, por exemplo para mudar a política de um usuário ou desconectá-lo, sem que o usuário precise se reconectar. É o que torna as políticas dinâmicas possíveis.
Para quem vocês oferecem serviços RADIUS?
ISPs, WISPs e empresas, com casos de uso que vão da cobrança de assinantes à autenticação centralizada, gestão de políticas e Passpoint.
Quais métodos EAP vocês suportam?
Suportamos EAP-TLS para autenticação baseada em certificados, além de PEAP e EAP-TTLS para login com usuário e senha dentro de um túnel criptografado. Também podemos trabalhar com outros métodos EAP exigidos pelos seus dispositivos ou pela sua rede, e ajudamos você a escolher o mais adequado.
Posso limitar o tempo, os dados ou a velocidade dos usuários?
Sim. O RADIUS pode aplicar cotas de tempo e volume, definir limites de banda e atribuir endereços IP por usuário, grupo ou plano, e com o CoA você pode alterá-los em sessões ativas.