Segurança Wi-Fi corporativa com credenciais individuais
Cada usuário e dispositivo se conecta com as próprias credenciais ou certificado, em vez de uma única senha compartilhada.
Criptografia WPA2/WPA3-Enterprise, com EAP-TLS, PEAP, EAP-TTLS e outros métodos EAP.
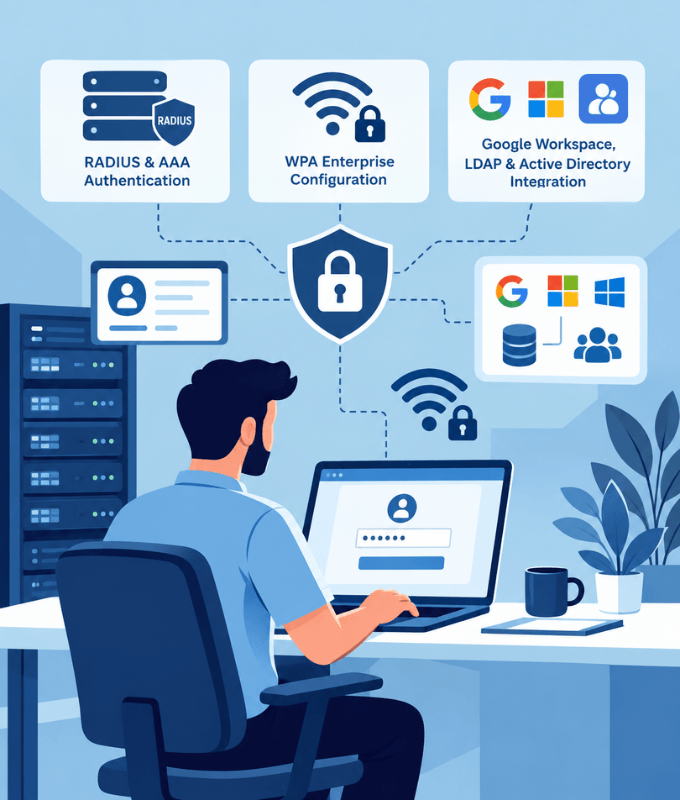
Apoiado pelo nosso RADIUS em nuvem ou on-premise, conectado aos diretórios de usuários que você já usa.
A forma mais segura de conectar usuários e dispositivos ao seu Wi-Fi
Credenciais Individuais
Cada usuário se conecta com as próprias credenciais em vez de uma única senha compartilhada, então você sempre sabe quem está na sua rede.
Autenticação Baseada em Certificados
Autentique dispositivos com certificados digitais em vez de senhas, para uma segurança mais forte e resistente a phishing.
Criptografia WPA2/WPA3-Enterprise
Cada conexão é autenticada e criptografada com os padrões de segurança Wi-Fi corporativa mais recentes.
Revogue o Acesso por Usuário
Desative o acesso de um usuário quando ele sair, sem trocar a senha de todos os outros.
Integração com Diretórios
Autentique os usuários nos diretórios que você já usa, sem precisar manter um banco de dados de usuários separado.
VLANs e Políticas por Grupo
Coloque os usuários em VLANs diferentes e aplique políticas diferentes com base nos grupos do diretório.
Autenticação Multifator
Exija um segundo fator de verificação além da senha para proteger melhor o acesso à rede.
Políticas Dinâmicas com CoA
Mude a política de uma sessão ativa ou desconecte um usuário na hora com o Change of Authorization (CoA), sem precisar reconectar.
Logs e Relatórios
Mantenha logs detalhados de autenticações e sessões e gere relatórios sobre usuários, sessões e consumo.
RADIUS em Nuvem ou On-Premise
Rode o RADIUS em nuvem para redes com vários locais, ou nos seus próprios servidores para manter a autenticação dentro da sua rede.
Suporte EAP flexível
Os métodos 802.1X mais comuns, e outros quando você precisar. Escolha o que combina com os seus usuários, dispositivos e requisitos de segurança.
EAP-TLS
Autenticação baseada em certificados no cliente e no servidor. A opção mais segura, sem senhas para roubar.
PEAP
Usuário e senha enviados dentro de um túnel TLS criptografado. Amplamente suportado e fácil de implantar.
EAP-TTLS
Usuário e senha dentro de um túnel TLS, com métodos de autenticação interna flexíveis para diferentes diretórios.
Outros Métodos EAP
Precisa de outra coisa? Podemos trabalhar com outros métodos EAP exigidos pelos seus dispositivos ou pela sua rede.
Bancos de Dados SQL
Google Workspace
LDAP
Active Directory
Microsoft Entra ID
E Mais
Acesso com as contas que os seus usuários já têm
Os usuários se conectam com as credenciais de diretório que já possuem, então não há uma conta Wi-Fi separada para criar ou manter.
Integrações com bancos de dados SQL, Google Workspace, LDAP, Active Directory, Microsoft Entra ID e outros provedores de identidade.
Deixe os usuários entrarem no Wi-Fi WPA-Enterprise com as contas do Google Workspace. Veja como com FreeRADIUS e Secure LDAP
Atribua VLANs e políticas com base nos grupos do diretório. Veja como com o Google Workspace Secure LDAP
Não encontrou o seu diretório? Também podemos integrar com outras fontes de identidade. Fale com a gente
Funciona junto com os seus outros métodos de acesso
Use 802.1X para os funcionários e combine-o com outros métodos para visitantes e dispositivos.
Portal Cativo para Visitantes
Uma página de acesso com a sua marca para visitantes, com click-through, OTP, vouchers, pagamentos e mais.
xPSK para Outros Dispositivos
Uma senha Wi-Fi única para cada usuário ou dispositivo, inclusive dispositivos que não suportam 802.1X.
Passpoint com MDM
Envie perfis Passpoint para os dispositivos da empresa pelo seu MDM, para que os funcionários se conectem de forma automática e segura.
Empresas do mundo todo usam nossos produtos e serviços
Perguntas frequentes
Perguntas comuns sobre Wi-Fi 802.1X e WPA-Enterprise.
O que é 802.1X / WPA-Enterprise?
O 802.1X é o padrão por trás do Wi-Fi WPA-Enterprise. Em vez de uma única senha compartilhada, cada usuário ou dispositivo entra com as próprias credenciais ou certificado, que um servidor RADIUS verifica no seu diretório de usuários antes de liberar o acesso.
Qual a diferença para uma senha Wi-Fi comum?
Com uma senha compartilhada (WPA-Personal), todos usam a mesma chave e não dá para distinguir os usuários. Com 802.1X, cada usuário tem as próprias credenciais, então você vê quem está conectado, aplica políticas por usuário ou grupo e revoga o acesso de uma pessoa sem afetar mais ninguém.
Quais métodos EAP vocês suportam?
Suportamos EAP-TLS para autenticação baseada em certificados, além de PEAP e EAP-TTLS para login com usuário e senha dentro de um túnel criptografado. Também podemos trabalhar com outros métodos EAP exigidos pelos seus dispositivos ou pela sua rede, e ajudamos você a escolher o mais adequado.
Vocês suportam autenticação baseada em certificados?
Sim. Com EAP-TLS, os dispositivos se autenticam com certificados digitais em vez de senhas, o que oferece a segurança mais forte e resistente a phishing.
A quais diretórios de usuários ele pode se conectar?
Bancos de dados SQL, Google Workspace, LDAP, Active Directory e Microsoft Entra ID, entre outros. Se o seu diretório não estiver na lista, entre em contato: também podemos integrar com outras fontes de identidade.
Grupos diferentes podem ter VLANs ou políticas diferentes?
Sim. Os usuários podem ser colocados em VLANs diferentes e receber políticas diferentes, como limites de velocidade, com base nos grupos do diretório.
Devo escolher RADIUS em nuvem ou on-premise?
O RADIUS em nuvem é ideal para redes espalhadas por muitas localidades e evita manter servidores. O RADIUS on-premise mantém a autenticação e os dados dos usuários dentro da sua própria rede. Ajudamos você a escolher de acordo com as suas necessidades.
E os dispositivos que não suportam 802.1X?
Dispositivos como smart TVs, impressoras e dispositivos IoT podem usar xPSK, com uma senha única para cada dispositivo. Muitas redes combinam 802.1X para funcionários com xPSK para dispositivos e um portal cativo para visitantes.