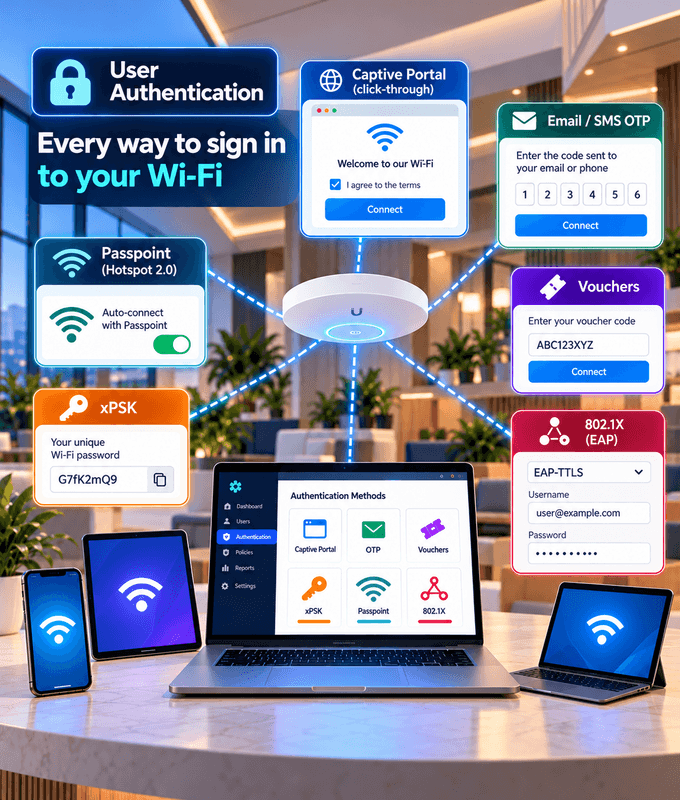
Tutti i modi per accedere al tuo Wi-Fi
Accesso tramite captive portal, dal click-through e OTP ai voucher, oltre a xPSK, Passpoint e 802.1X con diversi metodi EAP.
I nostri server RADIUS funzionano in cloud o presso la tua sede.
Autentica gli utenti sui database utenti che hai già.
Metodi di autenticazione per ogni rete
Usa un solo metodo o combinane diversi, in base a chi si collega e da quale dispositivo.
Captive Portal
Una pagina di accesso con il tuo brand per gli ospiti, con click-through, OTP, voucher, pagamenti e altro.
Passpoint (Hotspot 2.0)
Connessioni senza password, automatiche e sicure tramite un profilo installato sul dispositivo.
802.1X / WPA-Enterprise
Credenziali individuali o certificati per ogni utente, con il metodo EAP adatto ai tuoi dispositivi.
Opzioni di accesso tramite captive portal per ogni struttura
Click-Through
Gli ospiti accettano i tuoi termini e si collegano con un solo clic.
Verifica via Email (OTP)
Gli ospiti confermano il proprio indirizzo email con un codice monouso.
Verifica via SMS (OTP)
Gli ospiti confermano il proprio numero di telefono con un codice monouso inviato via SMS.
Voucher
Distribuisci codici voucher che gli ospiti inseriscono per collegarsi.
Pagamento
Fai pagare agli ospiti l'accesso al Wi-Fi prima che si colleghino.
Invio di un Modulo
Chiedi i dati che ti servono, come nome, email o numero di telefono, con un modulo personalizzato.
Password Condivisa
Dai a tutti i tuoi ospiti un'unica password Wi-Fi comune.
Nome Utente e Password
Account individuali per ogni utente, come soci, personale o residenti.
802.1X con il metodo EAP che ti serve
I metodi EAP più comuni, e altri quando ti servono. Scegli quello più adatto ai tuoi utenti, ai tuoi dispositivi e ai tuoi requisiti di sicurezza.
EAP-TLS
Autenticazione basata su certificati sia sul client sia sul server. L'opzione più sicura, senza password da rubare.
PEAP
Nome utente e password inviati all'interno di un tunnel TLS cifrato. Ampiamente supportato e facile da implementare.
EAP-TTLS
Nome utente e password all'interno di un tunnel TLS, con metodi di autenticazione interna flessibili per directory diverse.
Altri Metodi EAP
Ti serve altro? Possiamo lavorare con altri metodi EAP richiesti dai tuoi dispositivi o dalla tua rete.
RADIUS in Cloud
RADIUS On-Premise
I Tuoi Database Utenti
Autenticazione a Più Fattori
Basato su RADIUS, collegato ai tuoi utenti
I nostri server RADIUS funzionano in cloud o presso la tua sede, come è più adatto alla tua rete.
Integrazione con i tuoi database utenti esistenti, come database SQL, Google Workspace, LDAP, Active Directory, Microsoft Entra ID e altri provider di identità.
Fai accedere gli utenti al Wi-Fi WPA-Enterprise con i loro account Google Workspace. Scopri come con FreeRADIUS e Secure LDAP
Aggiungi l'autenticazione a più fattori per proteggere meglio l'accesso alla rete. Scopri i nostri servizi RADIUS/AAA
Il metodo giusto per ogni utente
Persone diverse si collegano in modi diversi. Ti aiutiamo ad abbinare a ogni gruppo il metodo più adatto.
Ospiti e Visitatori
Un captive portal per un accesso rapido con il tuo brand, oppure Passpoint per i visitatori abituali e gli utenti delle app fedeltà.
Dipendenti
802.1X con credenziali individuali o certificati, oppure profili Passpoint distribuiti tramite il tuo MDM.
Residenti e Dispositivi
xPSK dà a ogni residente, studente o dispositivo la propria password, anche ai dispositivi che non supportano 802.1X.
Aziende in tutto il mondo utilizzano i nostri prodotti e servizi
Domande frequenti
Le domande più comuni sull'autenticazione degli utenti Wi-Fi.
Quali metodi di autenticazione supportate?
Accesso tramite captive portal, xPSK, Passpoint (Hotspot 2.0) e 802.1X (WPA-Enterprise) con diversi metodi EAP, tutti gestiti dai nostri server RADIUS in cloud o on-premise.
Quali opzioni di accesso tramite captive portal sono disponibili?
Click-through, verifica via email e SMS con un codice monouso (OTP), voucher, pagamento, invio di un modulo, password condivisa e nome utente e password.
Come scelgo tra captive portal, xPSK, Passpoint e 802.1X?
Dipende da chi si collega. Il captive portal è adatto agli ospiti, Passpoint ai visitatori abituali e ai dispositivi gestiti, xPSK ai residenti e ai dispositivi senza supporto 802.1X, e 802.1X ai dipendenti. Ti aiutiamo a scegliere.
Posso usare più di un metodo sulla stessa rete?
Sì. Molte reti combinano più metodi, ad esempio un captive portal per gli ospiti, 802.1X per il personale e xPSK per i dispositivi.
Quali metodi EAP supportate?
Supportiamo EAP-TLS per l'autenticazione basata su certificati, oltre a PEAP ed EAP-TTLS per l'accesso con nome utente e password all'interno di un tunnel cifrato. Possiamo anche lavorare con altri metodi EAP richiesti dai tuoi dispositivi o dalla tua rete.
Il vostro server RADIUS è in cloud o on-premise?
Entrambi. Il RADIUS in cloud è adatto alle reti distribuite su molte località, mentre il RADIUS on-premise mantiene l'autenticazione e i dati degli utenti all'interno della tua rete.
Può usare il nostro database utenti esistente?
Sì. Ci integriamo con database SQL, Google Workspace, LDAP, Active Directory e Microsoft Entra ID, tra gli altri. Se la tua directory non è nell'elenco, contattaci.
Supportate l'autenticazione a più fattori?
Sì. Puoi richiedere un secondo fattore di verifica oltre alla password per proteggere meglio l'accesso alla rete.