Autenticazione RADIUS per ISP, WISP e aziende
RADIUS in cloud o on-premise, installato e configurato dai nostri ingegneri di rete.
Autentica gli utenti sulle directory che usi già, tra cui SQL, Google Workspace, LDAP, Active Directory e Microsoft Entra ID.
Da 802.1X, EAP e autenticazione basata su certificati con MFA, fino a quote, fatturazione e policy dinamiche con CoA.
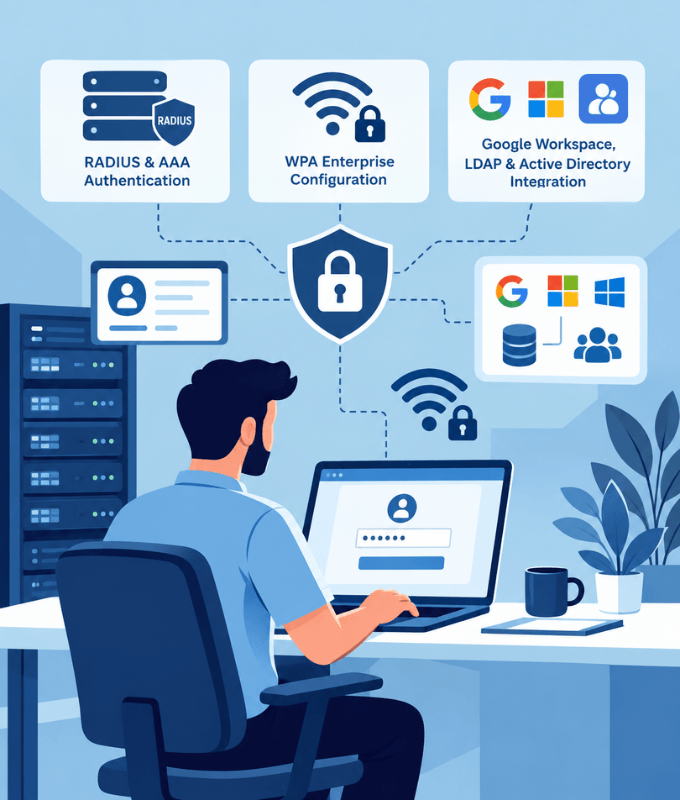
RADIUS in cloud o on-premise
Esegui RADIUS dove è più adatto alla tua rete.
RADIUS in Cloud
RADIUS nel cloud, senza server nelle tue sedi. Ideale per reti distribuite su molte località.
RADIUS On-Premise
RADIUS sui tuoi server, così l'autenticazione e i dati degli utenti restano all'interno della tua rete.
Autenticazione, autorizzazione e accounting per ogni caso d'uso
Autenticazione Centralizzata
Un unico punto per autenticare utenti e dispositivi in tutte le tue sedi, su tutti gli access point e le apparecchiature di rete.
Autorizzazione
Controlla a cosa può accedere ogni utente o dispositivo dopo la connessione, da un unico server centrale.
Accounting e Fatturazione
Traccia sessioni e consumi per fatturare gli abbonati, dai piani degli ISP al Wi-Fi a pagamento.
Gestione delle Policy
Definisci policy di accesso per utenti, gruppi e dispositivi e applicale in modo coerente su tutta la rete.
Policy Dinamiche con CoA
Cambia la policy di una sessione attiva o disconnetti un utente all'istante con il Change of Authorization (CoA), senza bisogno di riconnettersi.
Banda e Assegnazione IP
Imposta limiti di velocità in upload e download e assegna indirizzi IP o pool di indirizzi per utente, gruppo o piano.
Quote di Tempo e di Traffico
Limita l'accesso in base al tempo di connessione o ai dati consumati, ad esempio per applicare i piani degli abbonati o un uso corretto.
Log e Report
Conserva log dettagliati di autenticazioni e sessioni e crea report su utenti, sessioni e consumi.
Autenticazione Basata su Certificati
Autentica i dispositivi con certificati digitali invece delle password, per una sicurezza più forte e resistente al phishing.
Autenticazione a Più Fattori
Richiedi un secondo fattore di verifica oltre alla password per proteggere meglio l'accesso alla rete.
802.1X / WPA-Enterprise
Dai a ogni utente le proprie credenziali sulla tua rete, invece di un'unica password condivisa.
Passpoint (Hotspot 2.0)
Fai collegare i dispositivi al tuo Wi-Fi in modo automatico e sicuro, senza captive portal né accesso manuale.
Supporto EAP flessibile
I metodi 802.1X più comuni, e altri quando ti servono. Scegli quello più adatto ai tuoi utenti, ai tuoi dispositivi e ai tuoi requisiti di sicurezza.
EAP-TLS
Autenticazione basata su certificati sia sul client sia sul server. L'opzione più sicura, senza password da rubare.
PEAP
Nome utente e password inviati all'interno di un tunnel TLS cifrato. Ampiamente supportato e facile da implementare.
EAP-TTLS
Nome utente e password all'interno di un tunnel TLS, con metodi di autenticazione interna flessibili per directory diverse.
Altri Metodi EAP
Ti serve altro? Possiamo lavorare con altri metodi EAP richiesti dai tuoi dispositivi o dalla tua rete.
Database SQL
Google Workspace
LDAP
Active Directory
Microsoft Entra ID
E Altro
Collega le directory utenti che usi già
Autentica gli utenti sulla tua fonte di identità esistente, così non devi gestire un database utenti separato.
Integrazioni con database SQL, Google Workspace, LDAP, Active Directory, Microsoft Entra ID e altri provider di identità.
Fai accedere gli utenti al Wi-Fi WPA-Enterprise con i loro account Google Workspace. Scopri come con FreeRADIUS e Secure LDAP
Assegna VLAN e policy in base ai gruppi della directory. Scopri come con Google Workspace Secure LDAP
Non trovi la tua directory? Possiamo integrarci anche con altre fonti di identità. Parlane con noi
RADIUS per ogni tipo di rete
Progettiamo e integriamo RADIUS sia per i service provider sia per le aziende.
ISP
Autenticazione, accounting e fatturazione degli abbonati per gli internet service provider.
WISP
Autentica e gestisci gli abbonati su tutti i tuoi tralicci wireless e hotspot.
Aziende
Accesso alla rete sicuro e centralizzato per personale, ospiti e dispositivi, collegato alla tua directory aziendale.
Aziende in tutto il mondo utilizzano i nostri prodotti e servizi
Domande frequenti
Le domande più comuni sui nostri servizi RADIUS e AAA.
Cos'è RADIUS (AAA)?
RADIUS è il protocollo standard che le reti usano per Autenticazione (chi si sta collegando), Autorizzazione (a cosa può accedere) e Accounting (cosa ha consumato). Access point, switch e altre apparecchiature di rete inviano le richieste di accesso a un server RADIUS, che le verifica sulla tua directory utenti.
Meglio RADIUS in cloud o on-premise?
Il RADIUS in cloud è adatto alle reti distribuite su molte località ed evita di gestire server. Il RADIUS on-premise mantiene l'autenticazione e i dati degli utenti all'interno della tua rete. Ti aiutiamo a scegliere in base alle tue esigenze.
A quali directory utenti può collegarsi RADIUS?
Database SQL, Google Workspace, LDAP, Active Directory e Microsoft Entra ID, tra gli altri. Se la tua directory non è nell'elenco, contattaci: possiamo integrarci anche con altre fonti di identità.
Supportate 802.1X e l'autenticazione basata su certificati?
Sì. Supportiamo 802.1X (WPA-Enterprise), compresa l'autenticazione basata su certificati, così utenti e dispositivi si collegano con le proprie credenziali invece di una password condivisa.
Cos'è il Change of Authorization (CoA)?
Il CoA permette al server RADIUS di aggiornare una sessione attiva, ad esempio per cambiare la policy di un utente o disconnetterlo, senza che l'utente debba riconnettersi. È ciò che rende possibili le policy dinamiche.
Per chi fornite servizi RADIUS?
ISP, WISP e aziende, con casi d'uso che vanno dalla fatturazione degli abbonati all'autenticazione centralizzata, alla gestione delle policy e a Passpoint.
Quali metodi EAP supportate?
Supportiamo EAP-TLS per l'autenticazione basata su certificati, oltre a PEAP ed EAP-TTLS per l'accesso con nome utente e password all'interno di un tunnel cifrato. Possiamo anche lavorare con altri metodi EAP richiesti dai tuoi dispositivi o dalla tua rete, e ti aiutiamo a scegliere quello giusto.
Posso limitare tempo, dati o velocità degli utenti?
Sì. RADIUS può applicare quote di tempo e di traffico, impostare limiti di banda e assegnare indirizzi IP per utente, gruppo o piano, e con il CoA puoi modificarli sulle sessioni attive.