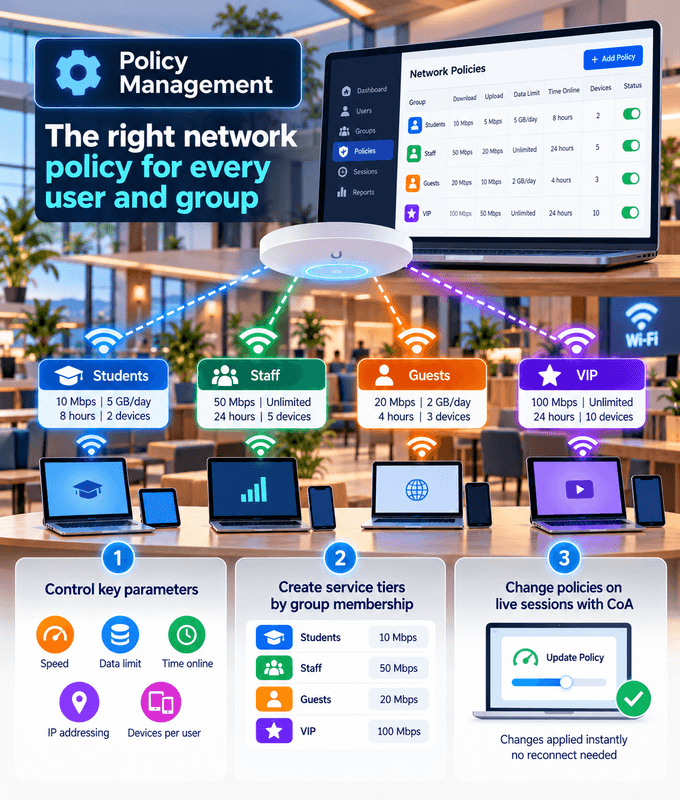
La policy di rete giusta per ogni utente e gruppo
Controlla velocità, dati, tempo di connessione, indirizzi IP e dispositivi per utente, oltre a quando e dove possono collegarsi.
Crea livelli di servizio in base all'appartenenza ai gruppi, come velocità diverse per studenti e personale.
Modifica le policy sulle sessioni attive con il CoA, senza bisogno di riconnettersi.
Tutte le policy di cui la tua rete ha bisogno, in un unico posto
Scadenza degli Account
Imposta una data di scadenza su qualsiasi account, e l'accesso termina automaticamente quando viene raggiunta.
Limiti di Velocità
Imposta le velocità di upload e download per utente, gruppo o livello di servizio.
Quote di Tempo
Limita per quanto tempo gli utenti possono restare connessi, ad esempio al giorno o per piano.
Quote di Traffico
Limita quanti dati gli utenti possono scaricare e caricare, per i piani degli abbonati o per un uso corretto.
Pool di Indirizzi IP
Assegna indirizzi IP da pool diversi, ad esempio per gruppo, sede o livello di servizio.
IP Statici
Dai a utenti o dispositivi specifici lo stesso indirizzo IP ogni volta che si collegano.
Limiti di Utilizzo Simultaneo
Controlla quanti dispositivi possono essere connessi con lo stesso account contemporaneamente.
Aggiornamenti Dinamici con CoA
Cambia la policy di una sessione attiva o disconnetti un utente all'istante con il Change of Authorization (CoA).
Livelli di Servizio per Gruppo
Applica policy diverse in base all'appartenenza ai gruppi, come velocità più alte per il personale rispetto agli studenti.
Assegnazione VLAN
Assegna gli utenti a VLAN diverse in base ai loro gruppi della directory, per tenere separato il traffico.
Accesso per Fascia Oraria
Consenti l'accesso solo in determinate fasce orarie, ad esempio durante l'orario di apertura o non di notte nelle residenze studentesche.
Associazione a Dispositivo e MAC
Vincola un account a dispositivi specifici tramite indirizzo MAC, così le credenziali non possono essere usate su altri dispositivi.
Policy in Base alla Posizione
Applica regole diverse per sede, edificio o SSID, così lo stesso utente riceve la policy giusta ovunque si colleghi.
Upgrade Self-Service
Permetti agli utenti di acquistare da soli un livello più veloce o più dati, ad esempio tramite il flusso di pagamento del tuo captive portal.
Studenti
Personale
Ospiti
I Tuoi Gruppi
Livelli di servizio in base all'appartenenza ai gruppi
Imposta le policy una volta per un gruppo, e tutti i suoi membri ricevono lo stesso livello di servizio.
Ad esempio, un'università può dare agli studenti una velocità e al personale una più alta, sulla stessa rete.
L'appartenenza ai gruppi può provenire dalle directory utenti che usi già. Vedi le directory supportate
Assegna VLAN e policy in base ai gruppi della directory. Scopri come con Google Workspace Secure LDAP
Policy per ogni tipo di rete
Dai campus ai service provider, configuriamo le policy che corrispondono a come viene usata la tua rete.
Università e Campus
Velocità e limiti diversi per studenti, personale e ospiti, in base a chi sono.
ISP e WISP
Trasforma i piani degli abbonati in velocità, quote, assegnazioni IP e date di scadenza.
Aziende
Policy di accesso coerenti per personale, ospiti e dispositivi in tutte le sedi.
Aziende in tutto il mondo utilizzano i nostri prodotti e servizi
Domande frequenti
Le domande più comuni sulla gestione delle policy di rete.
Cos'è la gestione delle policy di rete?
È il modo in cui controlli cosa ottiene ogni utente una volta connesso: la sua velocità, per quanto tempo e quanto può usare la rete, quale indirizzo IP riceve, quanti dispositivi può collegare e quando termina il suo accesso.
Quali policy posso applicare?
Scadenza degli account, limiti di velocità, quote di tempo e di traffico, accesso per fascia oraria, pool IP, IP statici, limiti di utilizzo simultaneo, associazione a dispositivo e MAC, assegnazione VLAN, policy in base alla posizione e livelli di servizio per gruppo, tutte aggiornabili sulle sessioni attive con il CoA. Gli utenti possono anche passare da soli a un livello superiore, ad esempio tramite un captive portal.
Gruppi diversi possono avere velocità diverse?
Sì. Le policy possono basarsi sull'appartenenza ai gruppi. Ad esempio, un'università può dare agli studenti una velocità e al personale una più alta, sulla stessa rete.
Cosa succede quando un account scade?
L'accesso termina automaticamente alla data di scadenza che hai impostato, così gli account temporanei non vanno rimossi a mano.
Posso limitare quanti dispositivi collega un utente?
Sì. I limiti di utilizzo simultaneo controllano quanti dispositivi possono essere connessi con lo stesso account contemporaneamente.
Un utente può ricevere sempre lo stesso indirizzo IP?
Sì. Puoi assegnare IP statici a utenti o dispositivi specifici, oppure assegnare indirizzi da pool IP diversi, ad esempio per gruppo o livello di servizio.
Posso cambiare una policy mentre un utente è connesso?
Sì. Il Change of Authorization (CoA) aggiorna la policy di una sessione attiva, o disconnette l'utente, senza che debba riconnettersi.
Come viene fornita la gestione delle policy?
Le policy vengono applicate tramite RADIUS, in cloud o on-premise, e le configuriamo in base a come viene usata la tua rete.