Sai chi c'è sulla tua rete e controlli a cosa può accedere
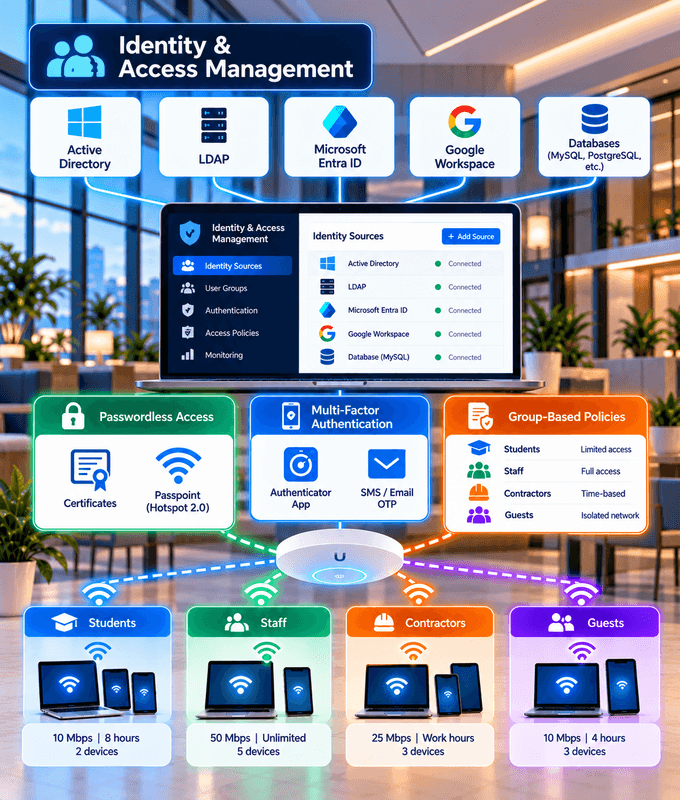
Collega le fonti di identità che usi già, da Active Directory e LDAP ai provider cloud come Microsoft Entra ID e Google Workspace.
Accesso senza password con certificati e Passpoint, oltre all'autenticazione a più fattori.
Policy per ogni livello di accesso, in base a chi è l'utente e ai gruppi a cui appartiene.
Accesso basato sull'identità per ogni utente e dispositivo
Le Tue Fonti di Identità
Autentica gli utenti su Active Directory, LDAP, database SQL e altre fonti di identità che hai già.
Integrazioni Cloud
Collega provider di identità cloud come Microsoft Entra ID e Google Workspace, con RADIUS in cloud o on-premise.
Sincronizzazione Automatica della Directory
Le modifiche nella tua directory si applicano automaticamente alla rete: i nuovi utenti ottengono l'accesso e quelli disattivati nella directory lo perdono.
Accesso Senza Password
Utenti e dispositivi si collegano con certificati o profili Passpoint, senza password da digitare, condividere o rubare.
Emissione di Certificati per EAP-TLS
Emettiamo e rinnoviamo i certificati di cui utenti e dispositivi hanno bisogno per EAP-TLS, così non devi gestire una tua autorità di certificazione.
Autenticazione a Più Fattori
Richiedi un secondo fattore di verifica oltre alla password per proteggere meglio l'accesso alla rete.
Livelli di Accesso per Gruppo
Applica policy diverse in base all'appartenenza ai gruppi, come velocità, quote e orari in cui gli utenti possono collegarsi.
Segmentazione della Rete
Assegna gli utenti a VLAN diverse in base ai loro gruppi della directory, per tenere separato il traffico.
Ciclo di Vita degli Account
Imposta date di scadenza sugli account e revoca l'accesso di un utente quando se ne va, senza conseguenze per gli altri.
Associazione a Dispositivo e MAC
Vincola un account a dispositivi specifici tramite indirizzo MAC, così le credenziali non possono essere usate su altri dispositivi.
Modifiche Dinamiche dell'Accesso con CoA
Cambia l'accesso di una sessione attiva o disconnetti un utente all'istante con il Change of Authorization (CoA).
Log e Report
Conserva log dettagliati di autenticazioni e sessioni, così sai sempre chi si è collegato, quando e da dove.
Accesso senza password
Più sicurezza e un'esperienza più fluida, senza password da digitare, condividere o rubare.
Autenticazione Basata su Certificati
Con EAP-TLS i dispositivi si autenticano con certificati digitali invece delle password, per la sicurezza più forte e resistente al phishing.
Passpoint (Hotspot 2.0)
Un profilo installato una sola volta, tramite la tua app mobile o il tuo MDM, collega da quel momento i dispositivi in modo automatico e sicuro.
Zero trust per la tua rete
Mai fidarsi, verificare sempre. Ogni connessione è legata a un'identità e riceve solo l'accesso di cui ha bisogno.
Verifica Ogni Connessione
Ogni utente e dispositivo dimostra la propria identità con le proprie credenziali, il proprio certificato o profilo. Nessuno è considerato affidabile solo perché è sulla rete.
Accesso con Privilegi Minimi
Gli utenti ricevono solo l'accesso necessario al loro ruolo, in base alla loro identità e ai gruppi a cui appartengono.
Segmenta la Rete
VLAN separate per gruppi e dispositivi diversi tengono separato il traffico e limitano ciò che ciascuno può raggiungere.
Rivaluta Continuamente
L'accesso cambia non appena cambia un'identità: il CoA aggiorna o termina le sessioni attive, e ogni connessione viene registrata.
Active Directory
Microsoft Entra ID
Google Workspace
LDAP
Database SQL
E Altro
Le tue fonti di identità, on-premise o in cloud
Directory on-premise come Active Directory e LDAP, e provider di identità cloud come Microsoft Entra ID e Google Workspace.
Gli utenti accedono con gli account che hanno già, così non devi gestire un database utenti separato.
Fai accedere gli utenti al Wi-Fi WPA-Enterprise con i loro account Google Workspace. Scopri come con FreeRADIUS e Secure LDAP
Assegna VLAN e policy in base ai gruppi della directory. Scopri come con Google Workspace Secure LDAP
Non trovi la tua fonte di identità? Possiamo integrarci anche con altre. Parlane con noi
La gestione delle identità e degli accessi in azione
Dagli uffici ai campus e alle strutture, le persone giuste ottengono l'accesso giusto.
Aziende
Il personale accede con il proprio account Active Directory o Entra ID, con un accesso basato sul ruolo e i dispositivi su una VLAN dedicata.
Università e Campus
Accesso diverso per studenti, personale e ospiti, in base all'appartenenza ai gruppi nella tua directory.
Residenze Studentesche e MDU
Ogni residente ha le proprie credenziali e il proprio livello di servizio, e l'accesso termina automaticamente quando lascia l'alloggio.
Hotel
Gli ospiti ricevono un accesso personale per la durata del soggiorno, che viene disattivato alla partenza.
Retail e Programmi Fedeltà
I membri dell'app fedeltà si collegano in modo automatico e sicuro con Passpoint a ogni visita.
ISP e WISP
Identità degli abbonati legate ai loro piani, con velocità, quote, assegnazioni IP e date di scadenza.
Aziende in tutto il mondo utilizzano i nostri prodotti e servizi
Domande frequenti
Le domande più comuni sulla gestione delle identità e degli accessi per la tua rete.
Cos'è la gestione delle identità e degli accessi per una rete?
Significa che ogni utente e dispositivo si collega con la propria identità, verificata sulla tua fonte di identità, e ottiene un accesso in base a chi è: la rete, la velocità, i limiti di tempo e le policy giuste, invece di un'unica password condivisa per tutti.
Quali fonti di identità supportate?
Active Directory, Microsoft Entra ID, Google Workspace, LDAP e database SQL, tra le altre. Se la tua fonte di identità non è nell'elenco, contattaci: possiamo integrarci anche con altre fonti di identità.
Supportate i provider di identità cloud?
Sì. Ci integriamo con provider di identità cloud come Microsoft Entra ID e Google Workspace, e i nostri server RADIUS possono funzionare in cloud o presso la tua sede.
Come funziona l'accesso senza password?
I dispositivi si autenticano con certificati digitali (EAP-TLS), che possiamo emettere e rinnovare per te, oppure con un profilo Passpoint installato una sola volta tramite la tua app mobile o il tuo MDM. In entrambi i casi non ci sono password da digitare, condividere o rubare.
Utenti diversi possono avere livelli di accesso diversi?
Sì. Le policy possono basarsi sull'utente o sull'appartenenza ai gruppi, comprese VLAN, limiti di velocità, quote di tempo e di traffico, accesso per fascia oraria e limiti di utilizzo simultaneo.
Cosa succede quando qualcuno se ne va?
Revochi l'accesso di quell'utente, oppure lo lasci terminare automaticamente a una data di scadenza. Con il CoA una sessione attiva può essere disconnessa immediatamente, e nessun altro ne risente.
Supportate l'autenticazione a più fattori?
Sì. Puoi richiedere un secondo fattore di verifica oltre alla password per proteggere meglio l'accesso alla rete.
Possiamo vedere chi si è collegato e quando?
Sì. Log dettagliati di autenticazioni e sessioni, con report su utenti, sessioni e consumi.
L'accesso alla rete resta sincronizzato con la nostra directory?
Sì. Le modifiche nella tua directory si applicano automaticamente alla rete: i nuovi utenti ottengono l'accesso e quelli disattivati nella directory lo perdono.
Supportate un approccio zero trust?
Sì. Ogni utente e dispositivo viene verificato con la propria identità, riceve solo l'accesso necessario al suo ruolo ed è tenuto sul proprio segmento di rete. L'accesso viene rivalutato quando le identità cambiano, e ogni connessione viene registrata.